
Fonctionne avec Microsoft Intune
Patching d’applications tierces pour Intune
Intune reste votre MDM. Robopack maintient patchées les applications tierces qu’il gère : Chrome, Zoom, Adobe Reader, 7-Zip et plus de 30 000 autres. Chaque nouvelle version est packagée, testée sur une machine virtuelle vierge et déployée via votre anneau pilote et votre anneau général, sans agent sur vos postes.
Prêt à utiliser votre propre tenant ? Démarrez un essai gratuit de 30 jours
- 5,0 / 5 sur G2 7 avis vérifiés
- Microsoft MarketplaceRéférencé pour Microsoft Intune
- ISO/IEC 27001Certifié · Trust Center
- Microsoft MVPsDans l’équipe Robopack
- 30 000+ applicationsPackagées et testées
Qu’est-ce que le patching d’applications tierces ?
Le patching d’applications tierces consiste à maintenir à jour les applications qui ne viennent pas de Microsoft : navigateurs, lecteurs PDF, clients de visioconférence, outils d’archivage, environnements d’exécution, outils de développement et les applications métier dont vos équipes dépendent. Sur un poste Windows typique, c’est l’essentiel des logiciels, et l’essentiel du travail de patching.
Windows et Microsoft 365 Apps sont couverts : Intune les met à jour via les anneaux de mise à jour, et Windows Autopatch peut s’en charger pour vous. Les applications tierces sont la partie qu’Intune vous laisse. Chaque nouvelle version doit être repérée, packagée, testée et affectée avant d’atteindre le moindre poste.
Ce qu’Intune fait seul, et où Robopack prend le relais
Il existe aujourd’hui trois façons de maintenir à jour les applications tierces dans Intune : le faire vous-même, utiliser Enterprise App Management de Microsoft ou ajouter un outil de patching. Voici ce que couvre chacune.
| Tâche | Intune seul | Intune avec Enterprise App Management | Intune avec Robopack |
|---|---|---|---|
| Mises à jour Windows et Microsoft 365 | Anneaux de mise à jour et Windows Autopatch | Inchangé | Inchangé. Robopack les laisse à Intune |
| Quelles applications tierces | Toute app que vous packagez vous-même | Les apps du catalogue sélectionné par Microsoft : des centaines, pas des milliers | 30 000+ apps issues de Roborepo, le dépôt d’applications de Robopack, et du Microsoft Store, plus tout installeur que vous importez |
| Repérer une nouvelle version | Vous surveillez les éditeurs | Automatique pour les apps du catalogue | Les nouvelles versions entrent d’elles-mêmes dans votre workflow de patching |
| Package, règles de détection et tests | Vous construisez et testez chaque version | Préparés par Microsoft pour les apps du catalogue | Construit pour chaque version avec PSAppDeployToolkit, puis installé et désinstallé sur une machine virtuelle vierge, avec un rapport PDF |
| Déploiement progressif | Manuel : des groupes et des affectations distincts par app | Pas d’anneaux. Tous les postes ciblés sont mis à jour en même temps | Anneau pilote, puis anneau général, avec passage à l’étape suivante uniquement si vos objectifs de réponse et de réussite sont atteints |
| Validation avant la mise à jour des postes | Vous affectez vous-même chaque version | Pas d’étape de validation | Automatique dès que l’anneau pilote est validé, ou après votre validation |
| Une version antérieure de repli | Ce que vous avez conservé | Pas de retour arrière | Versions remplacées conservées dans Intune, trois par défaut |
| Apps installées en dehors d’Intune | Apps découvertes : une liste de noms et de versions | Inchangé | Radar transforme cette liste en inventaire que vous pouvez placer dans un workflow de patching |
Vous avez déjà Microsoft 365 E5 ? Enterprise App Management y est intégré. Robopack peut patcher tout ce qui est hors de son catalogue, avec des anneaux pour l’ensemble. Confiez simplement chaque app à un seul des deux.
Comment fonctionne le patching d’applications tierces avec Robopack
Connectez votre tenant
Une connexion Microsoft et une demande de consentement. Aucun agent sur vos postes et rien on-premise. Radar lit ce qu’Intune sait déjà et liste chaque app sur chaque poste.
Choisissez quoi patcher
Choisissez des apps dans le catalogue ou directement dans l’analyse Radar, ou importez votre propre installeur et Robopack le package en IntuneWin, MSIX ou App-V.
Définissez le déploiement une fois
Un groupe de patchs contient la politique : l’anneau pilote d’abord, l’anneau général ensuite, les objectifs qu’une version doit atteindre entre les deux, et le nombre d’anciennes versions à conserver.
Laissez les nouvelles versions se déployer
Quand un éditeur publie une mise à jour, Robopack construit et teste le nouveau package, puis le publie dans Intune comme une app Win32 qui remplace l’ancienne. Vous suivez chaque vague.
Des correctifs de sécurité sans liste de tâches
La plupart des correctifs de sécurité des applications tierces sont publiés sous forme de nouvelle version ordinaire. Quand personne n’a le temps de la packager, la version vulnérable reste sur chaque poste jusqu’à ce que quelqu’un le fasse.
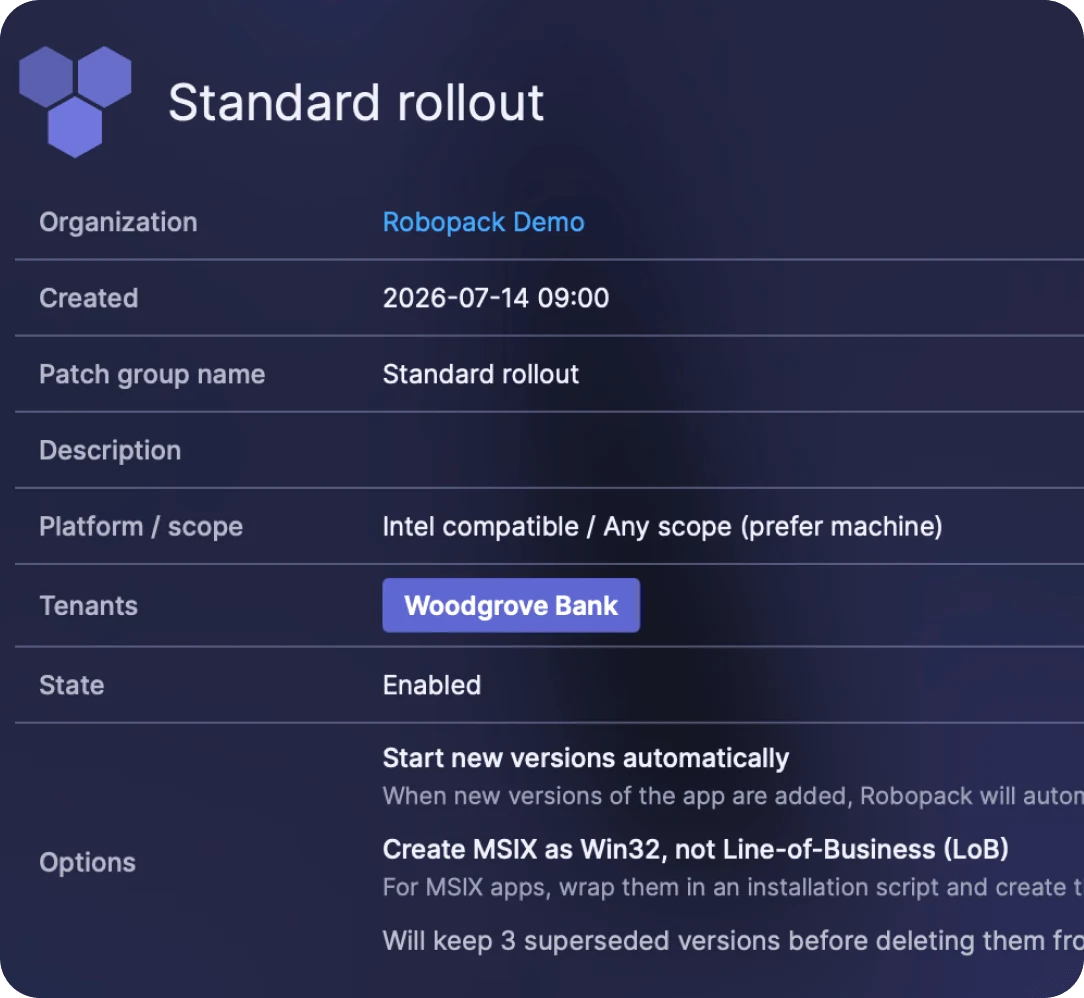
Avec l’option Start new versions automatically activée, Robopack envoie chaque nouvelle version vers votre anneau pilote dès qu’elle a passé les tests. Une nouvelle version de l’éditeur arrive généralement dans le catalogue Robopack moins de quatre heures après sa publication. La rapidité avec laquelle un correctif atteint vos postes dépend alors de vos anneaux, pas de la liste de tâches de quelqu’un.
Prêt en quelques secondes · Sans connexion · Sans tenant
Voyez-le fonctionner avant de connecter un tenant
La sandbox est un tenant de démonstration déjà rempli. Parcourez le catalogue, patchez Chrome et regardez une vague de déploiement passer de l’anneau pilote à l’anneau général, sans rien connecter de votre côté.
Parcourez le catalogue d’apps
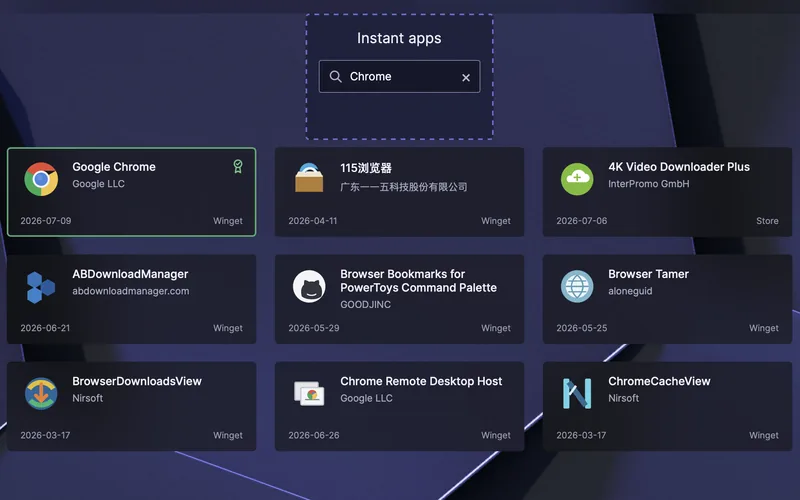
Faites une recherche dans un catalogue préchargé et ouvrez n’importe quelle app pour voir ses packages et ses versions.
Patchez Chrome et lancez une vague de déploiement
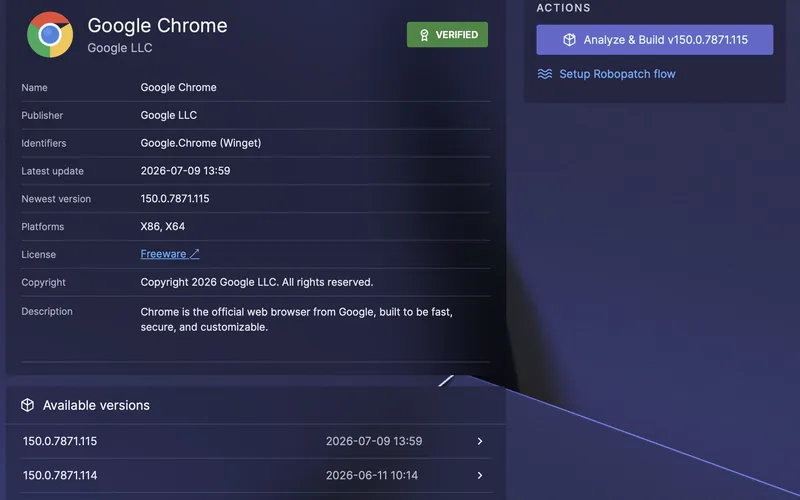
Faites passer une nouvelle version de l’anneau pilote à l’anneau général et suivez chaque vague.
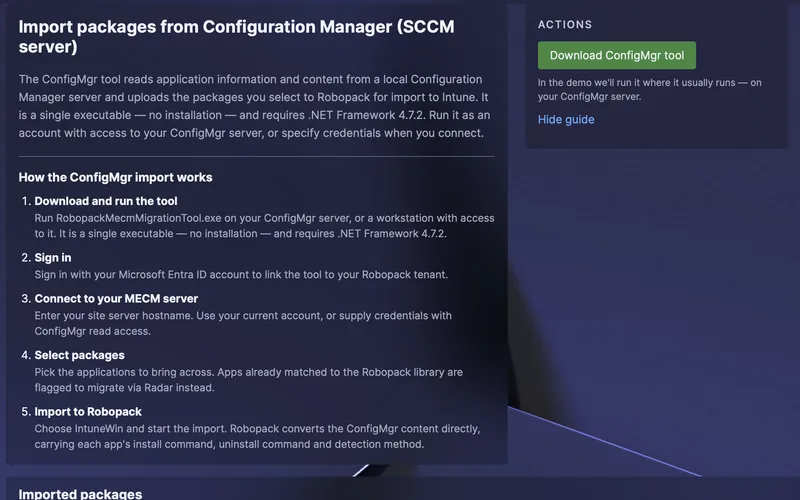
Suivez la visite de ConfigMgr vers Intune
Découvrez comment les apps passent de ConfigMgr à Intune sans être repackagées à la main.
Vous préférez l’essayer sur vos propres apps ? Démarrez un essai gratuit de 30 jours
Ce que les admins Intune disent sur G2
5 étoiles sur 5
Robopack saves time where Microsoft Intune Admins need it most!
“…it combines automated application packaging, third-party patch management, and a massive application catalog into a single Intune-focused platform…”
Nicky D.Modern Workplace ConsultantMid-Market (51–1,000 emp.)
5 étoiles sur 5
Effortless App Management with Robopack
“Compared to PatchMyPC, the number of ready-to-deploy applications and app flow make Robopack a lot better and I definitely recommend it. The ROI is huge on Robopack!”
Przemek M.IT SpecialistEnterprise (> 1,000 emp.)
5 étoiles sur 5
Robopack Makes Intune App Packaging and Updates Effortless
“It takes a time-consuming part of endpoint management and makes it much easier to manage, freeing up time to focus on other work.”
Vince T.Lead EUC ConsultantMid-Market (51–1,000 emp.)
Note de 5,0 / 5 sur 7 avis vérifiés. Lisez-les tous sur G2 ↗
Questions sur le patching d’applications tierces dans Intune
Qu’est-ce que le patching d’applications tierces dans Intune ?
C’est maintenir à jour, sur les postes gérés par Intune, les applications qui ne viennent pas de Microsoft : navigateurs, lecteurs PDF, clients de visioconférence, outils d’archivage, environnements d’exécution et vos propres applications métier. Intune peut distribuer ces apps, mais ne repère pas les nouvelles versions et ne les construit pas. Chaque mise à jour doit être packagée, testée et affectée avant d’atteindre un poste. Un outil de patching d’applications tierces comme Robopack fait ce travail et publie le résultat via Intune.
Intune peut-il mettre à jour les apps automatiquement ?
En partie. Les apps du Microsoft Store se mettent à jour d’elles-mêmes et, depuis juin 2026, les apps du catalogue Enterprise App Management de Microsoft peuvent se mettre à jour automatiquement lorsqu’elles sont affectées comme requises. Les apps Win32 que vous packagez vous-même ne se mettent pas à jour : chaque nouvelle version implique un nouveau package, de nouvelles règles de détection et une nouvelle affectation. Robopack automatise cela pour 30 000+ apps du catalogue et pour les installeurs que vous importez.
Peut-on utiliser Intune pour le patching ?
Oui, pour Windows et Microsoft 365 Apps : les anneaux de mise à jour, les stratégies de mises à jour de fonctionnalités et de qualité et Windows Autopatch s’en chargent. Pour les applications tierces, Intune est le canal de distribution, pas le processus de patching. Il installe ce que vous lui donnez : quelqu’un doit donc encore construire et affecter chaque nouvelle version. Robopack s’occupe de cette partie et distribue via Intune.
Microsoft propose-t-il un outil de gestion des patchs ?
Pour ses propres logiciels, oui : Windows Update for Business et Windows Autopatch couvrent Windows, Microsoft 365 Apps, Edge et Teams, pilotés depuis Intune. Pour les apps des autres éditeurs, Microsoft propose Enterprise App Management, un module complémentaire d’Intune qui est aussi intégré à Microsoft 365 E5. Il couvre les apps du catalogue de Microsoft et n’a pas d’anneaux de déploiement : une mise à jour part donc vers tous les postes ciblés en même temps.
Enterprise App Management suffit-il à lui seul ?
Il peut suffire, si toutes les apps dont vous avez besoin sont dans son catalogue et que vous acceptez que les mises à jour atteignent tous les postes ciblés en même temps. La plupart des parcs utilisent aussi des apps qu’aucun catalogue ne propose, comme des outils d’ingénierie, des utilitaires constructeurs et des applications métier, et la plupart des équipes veulent un anneau pilote avant un déploiement général. Robopack couvre les deux. Si vous utilisez les deux, confiez chaque app à un seul d’entre eux : deux mécanismes de mise à jour sur la même app font osciller sa version.
D’où viennent les apps du catalogue Robopack ?
De Roborepo, le dépôt d’applications de Robopack, et du Microsoft Store. Robopack package et maintient lui-même chaque app de Roborepo, et chaque app passe par le processus de test en 26 étapes de Robopack avant sa mise à disposition. Une nouvelle version de l’éditeur arrive généralement dans le catalogue en moins de quatre heures.
Faut-il un agent ou un serveur ?
Non. Robopack est un service cloud qui publie dans votre tenant Intune. Les postes installent via l’Intune Management Extension qu’ils exécutent déjà, et il n’y a rien à installer on-premise.
Et si une nouvelle version casse quelque chose ?
Elle atteint d’abord votre anneau pilote et ne progresse que si les objectifs de réponse et de réussite que vous avez fixés sont atteints. Vous pouvez aussi exiger une validation avant qu’une vague continue. Robopack conserve les versions remplacées dans Intune, trois par défaut : il y a donc toujours une version antérieure à affecter.
Un MSP peut-il patcher plusieurs tenants clients ?
Oui. Connectez chaque tenant client, donnez à vos techniciens des droits Read, Write ou Config par tenant, et exécutez un seul workflow de patching sur les tenants qui doivent suivre la même politique.
Où nos données sont-elles hébergées ?
Robopack est une entreprise danoise, les données clients sont hébergées dans l’UE et Robopack est certifié ISO/IEC 27001:2022. Les détails sont dans le Trust Center.
Patchez une application tierce dans un tenant de démonstration
Ouvrez la sandbox et lancez une vague de déploiement en moins d’une minute. Vous voulez d’abord voir Radar, les groupes de patchs et le packaging d’apps personnalisées ? Suivez la visite complète de la gestion des patchs Intune.
Ou testez-le sur votre propre tenant Intune avec un essai gratuit de 30 jours.