
Tredjepartspatching til Microsoft Intune
Intune patch management, automatiseret
Microsoft Intune er god til at udrulle applikationer. Men den holder dem ikke opdaterede. Robopack tilføjer den manglende halvdel: Den scanner din eksisterende Intune-tenant for alle apps på alle enheder, pakker dem, som ingen har lyst til at pakke, og ruller hver ny version ud gennem de samme pilot- og broad-ringe – hver app, hver gang. Hostet i skyen, ingen agent på dine endpoints, ingen scripts at vedligeholde.
Klar til at bruge din egen tenant? Start en gratis prøveperiode på 30 dage


30.000+ applikationer, allerede pakket og testet
Søg i kataloget, og du finder det meste af det, du ellers skulle pakke i hånden – browsere, PDF-læsere, runtimes, Visual Studio, Teams, Microsofts redistributables – plus en lang række udvikler- og ingeniørværktøjer, der normalt ender som en hjemmelavet pakke hos en kollega.
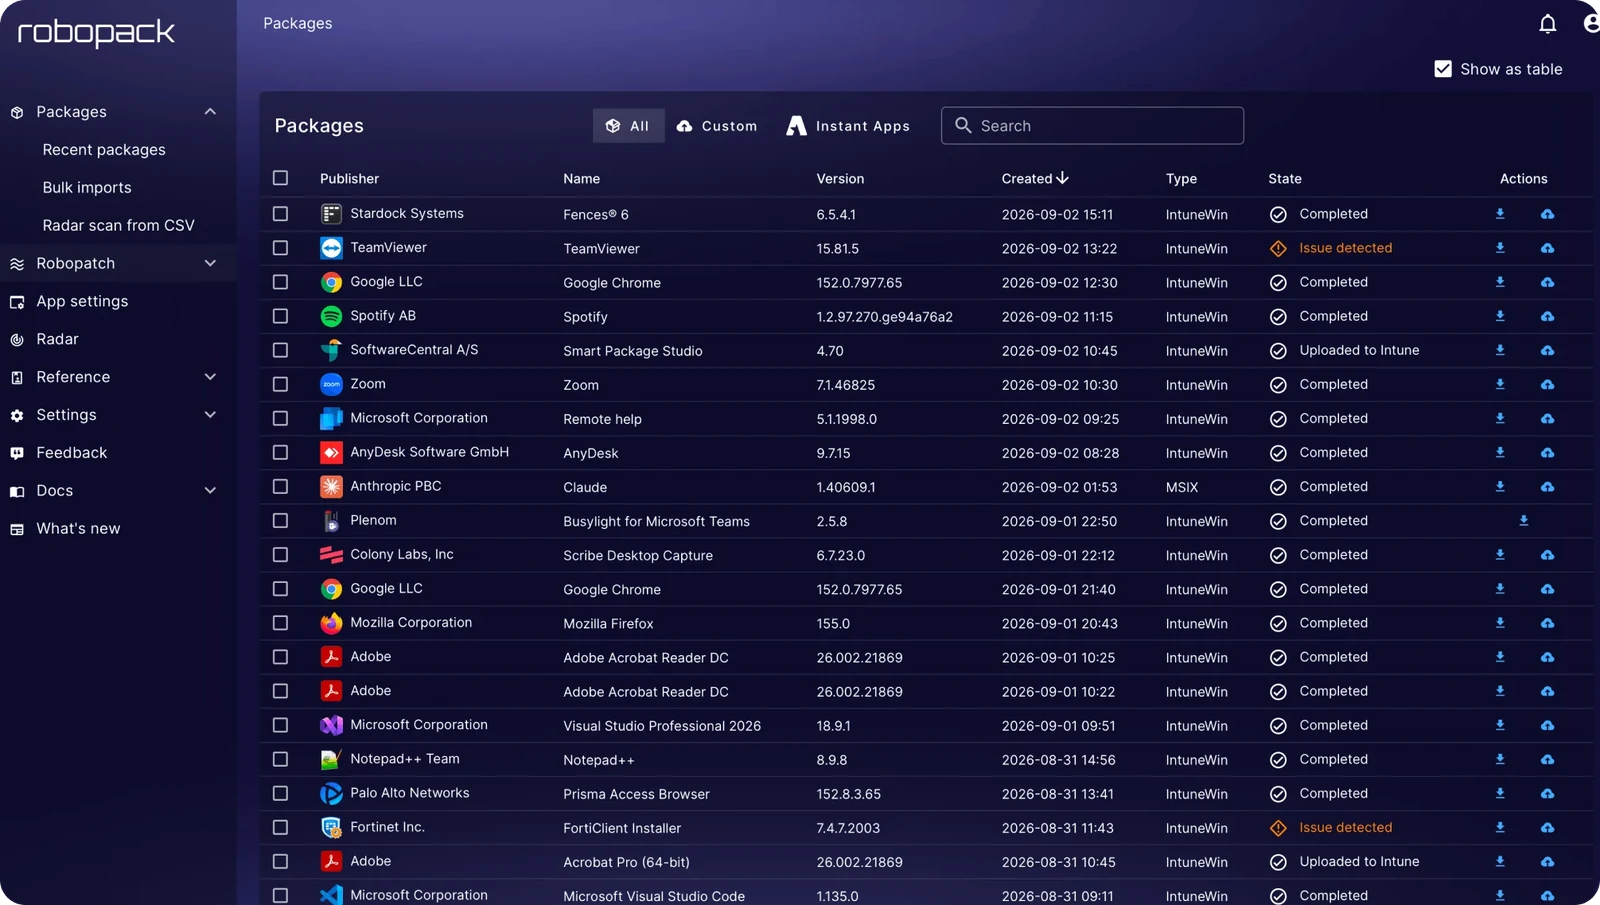
Få mere ud af din Intune-patching med disse funktioner
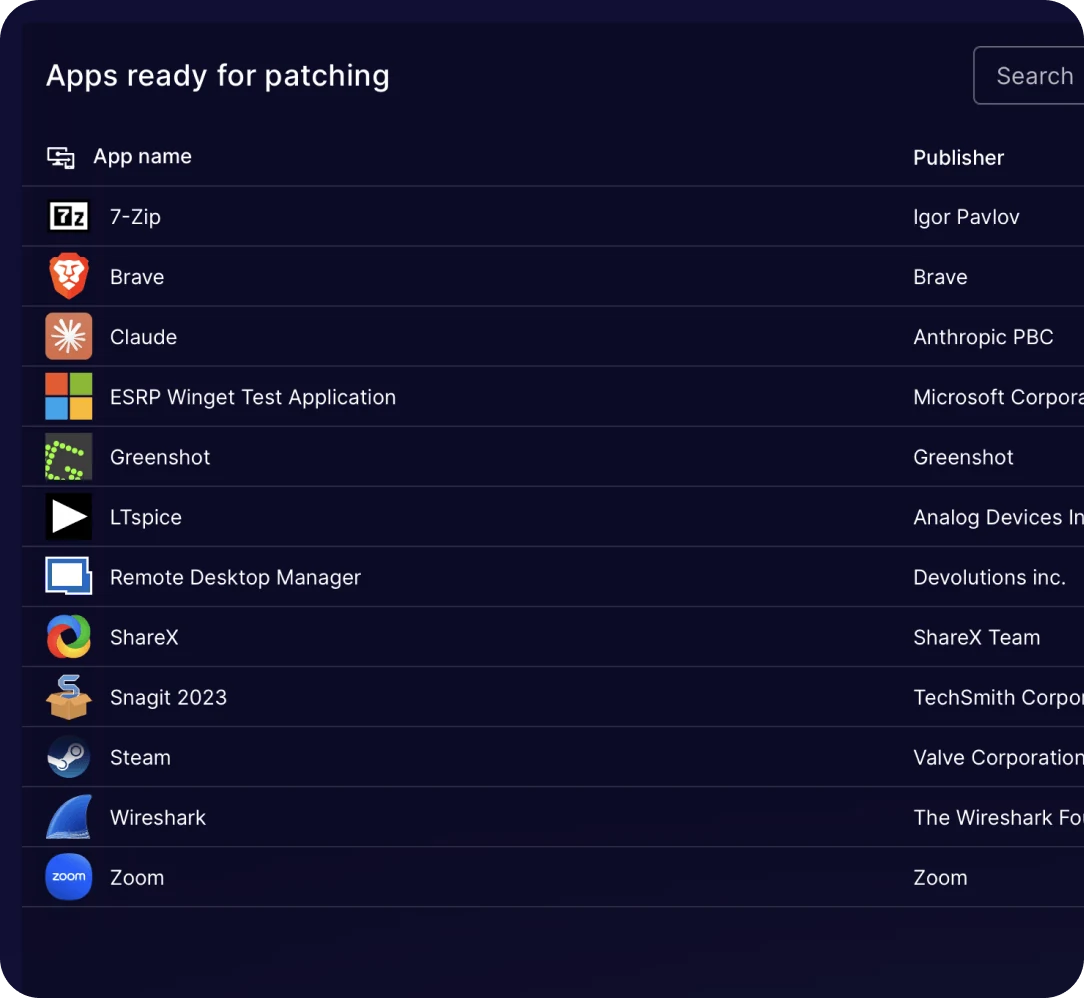
Apps klar til patching
Robopack kan allerede i dag begynde at patche det meste af den software, der ligger på dine enheder. Ét klik pr. app sætter den under administration – eller markér flere, og tilføj dem samlet – og derefter henter den selv nye versioner.
Det er også den første ærlige oversigt, de fleste teams får at se. Ud over den software, du bevidst har udrullet, finder du det, brugerne selv har installeret: en ekstra browser, en AI-assistent, et screenshotværktøj, en pakkesniffer, en spil-launcher. Det er alt sammen virkeligt, det ligger alt sammen på administreret hardware, og intet af det bliver opdateret.
Du skal ikke installere noget for at få det. Robopack Radar læser det, Intune allerede indsamler fra dine tilmeldte enheder, så listen er fyldt ud den dag, du forbinder en tenant. Den opdateres dagligt eller efter behov, når du vil have den med det samme.
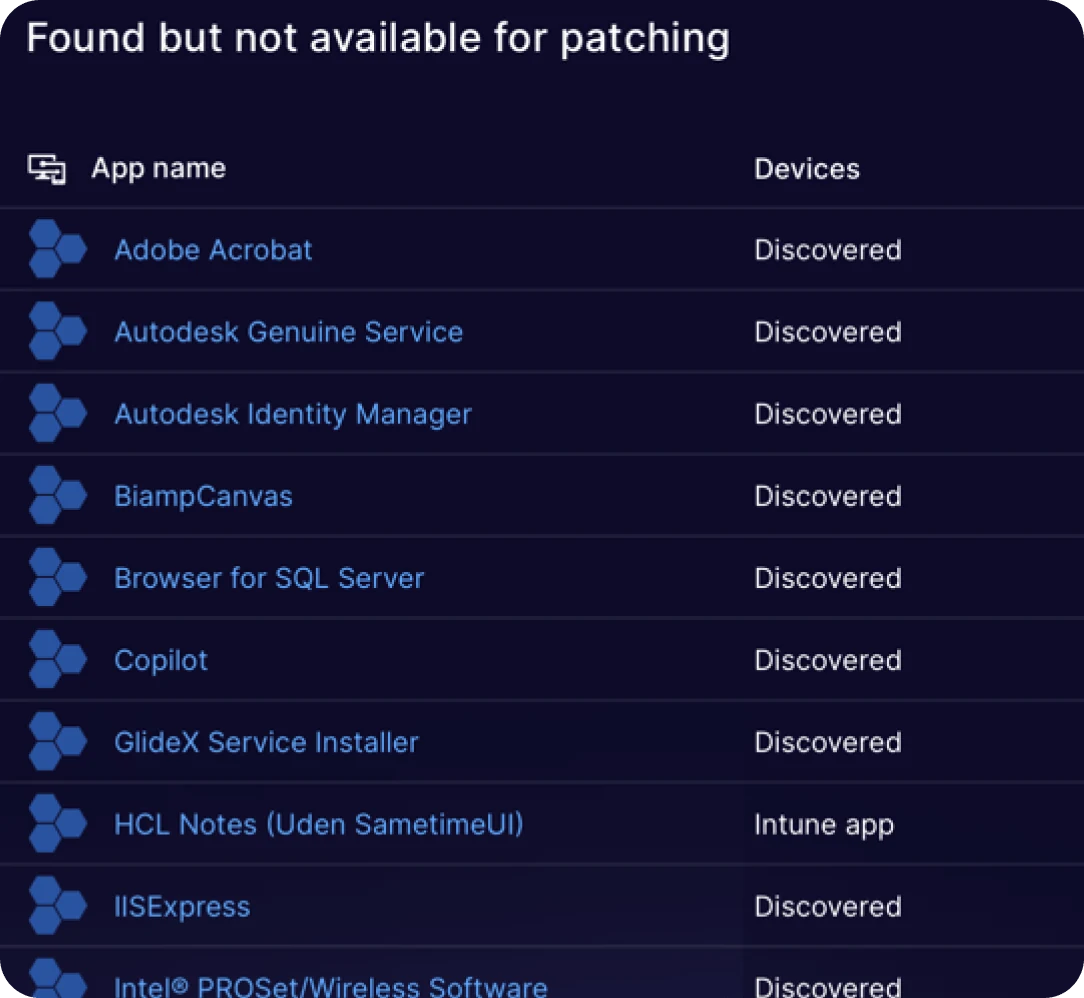
De apps, Intune installerer, men aldrig opdaterer
Intune installerer software. Den holder den ikke opdateret. Derfor slæber de fleste miljøer rundt på en bunke apps, som ingen patcher – driversoftware, der fulgte med hardwaren, ingeniørværktøjer, som nogle få er afhængige af, Microsoft-komponenter, der kom med noget andet, kommercielle apps, der kører i to eller tre versioner på én gang.
De dyreste er de apps, som nogen allerede har pakket i hånden og udrullet ordentligt. De installeres perfekt og rykker sig så aldrig igen, fordi hver ny version betyder, at pakken skal bygges forfra en gang til.
Upload i stedet installeren én gang. Robopack pakker den, tester den på en ren VM, og derefter rulles nye versioner ud gennem de samme ringe som alt andet, du patcher.
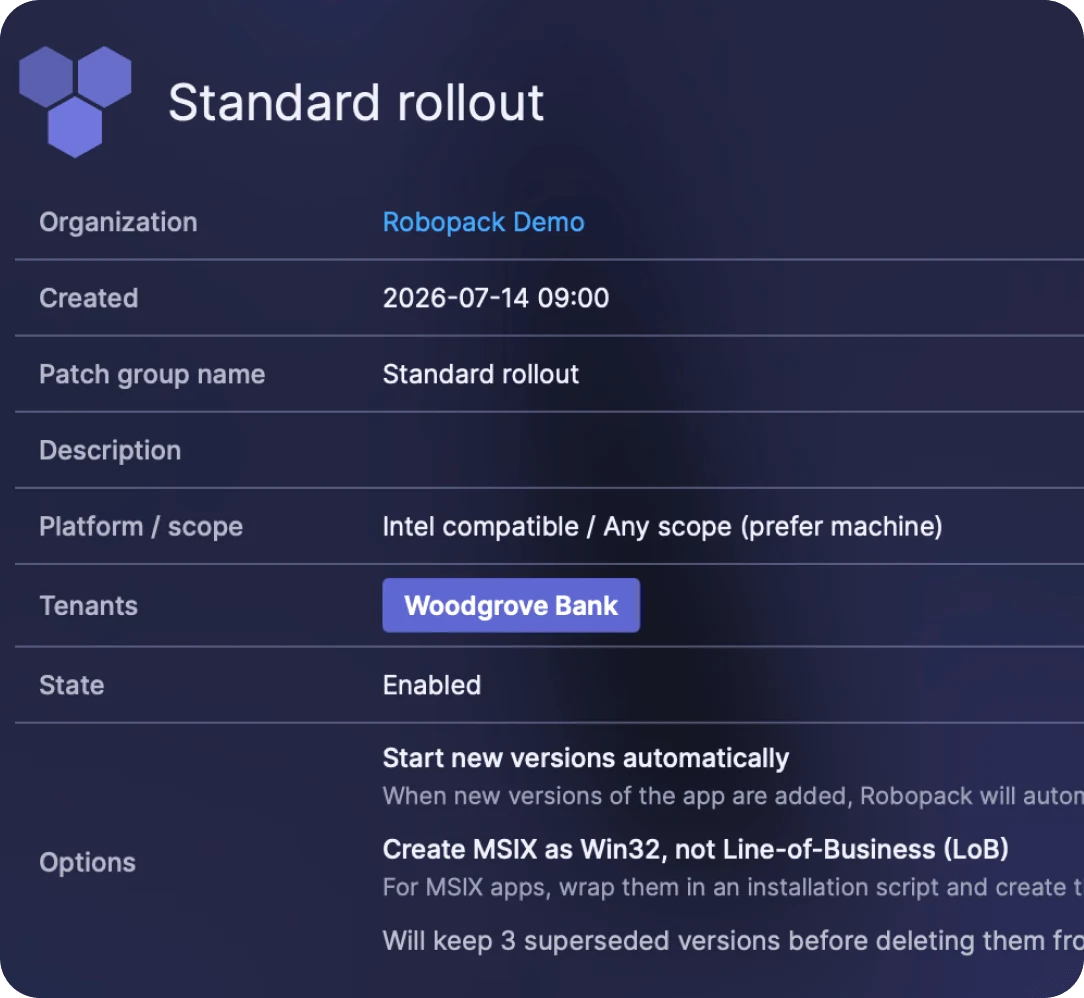
Patch flere apps på én gang med patchgrupper
En patchgruppe er politikken, skrevet én gang. Hvilke enheder der kommer først, hvor længe hvert trin varer, hvad der tæller som succes, hvad der sker med den gamle version. Alle apps, du lægger i gruppen, følger den.
Det er netop den del, der er svær at gøre i hånden. I Intune får hver app sine egne tildelingsgrupper, sine egne erstatningsregler, sin egen oprydning – så politikken findes i nogens hoved og ikke i systemet. Seks måneder senere er der ikke to apps, der er sat helt ens op. Det har ingen besluttet; det har bare hobet sig op.
Her beslutter du én gang. Slå Start new versions automatically til, og alle apps i gruppen henter selv nye versioner, så ingen behøver at opdage, at en leverandør har udgivet noget. Behold tre erstattede versioner, så har du altid en version at falde tilbage på, uden at din app-liste i Intune vokser i det uendelige. MSIX-apps pakkes ind og udgives som Win32 i stedet for line-of-business, fordi det er det, de fleste miljøer faktisk vil have.
Derefter er det at tilføje en app ét valg i en rullemenu. Den arver hele politikken – samme trinvise udrulning, samme succeskriterier, samme håndtering – uanset om den kom fra kataloget, fra en Radar-scanning eller fra en installer, du selv har uploadet.
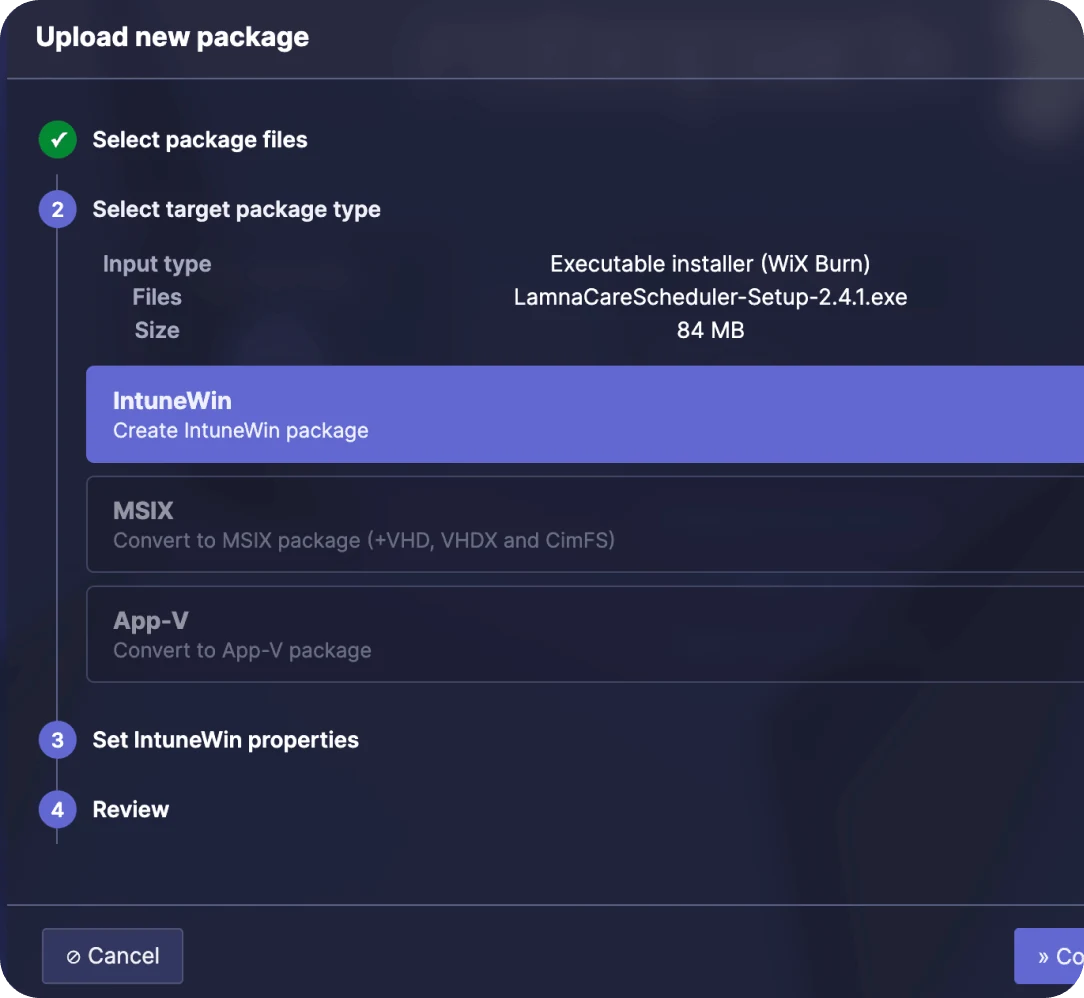
Pak dine egne custom apps med træk og slip
Hver pakkeopgave starter på samme måde. Nogen giver dig en installer – fra en leverandør eller bygget af dit eget team – og du skal finde ud af, hvad den vil have. Hvilke silent-parametre den tager. Hvad dens afinstallationskommando er. Hvordan man registrerer, at den faktisk blev installeret. Så pakker du den ind, skubber den ud på en testmaskine og finder ud af, om du gættede rigtigt.
Træk i stedet filen herind, så læser Robopack den, før den spørger dig om noget. Den genkender installer-teknologien direkte fra binærfilen – en WiX Burn-eksekverbar fil, en MSI eller hvad det nu måtte være – sammen med filerne og størrelsen. Det er den del, der betyder noget, for installer-typen bestemmer alt det efterfølgende: parametrene, exit-koderne, måden den skal kaldes på.
Derefter vælger du output. IntuneWin, hvis du udruller gennem Intune på den sædvanlige måde. MSIX, som kan udvides til VHD, VHDX og CimFS, hvis du har brug for det. Eller App-V. Samme kildeinstaller, i det format dit miljø faktisk bruger.
Fire trin, og i de to midterste læser du mest bare, hvad Robopack allerede har fundet ud af. Ingen kommandolinje, ingen IntuneWinAppUtil, ingen testudrulning til en ledig Intune-gruppe for at se, om den installerer.
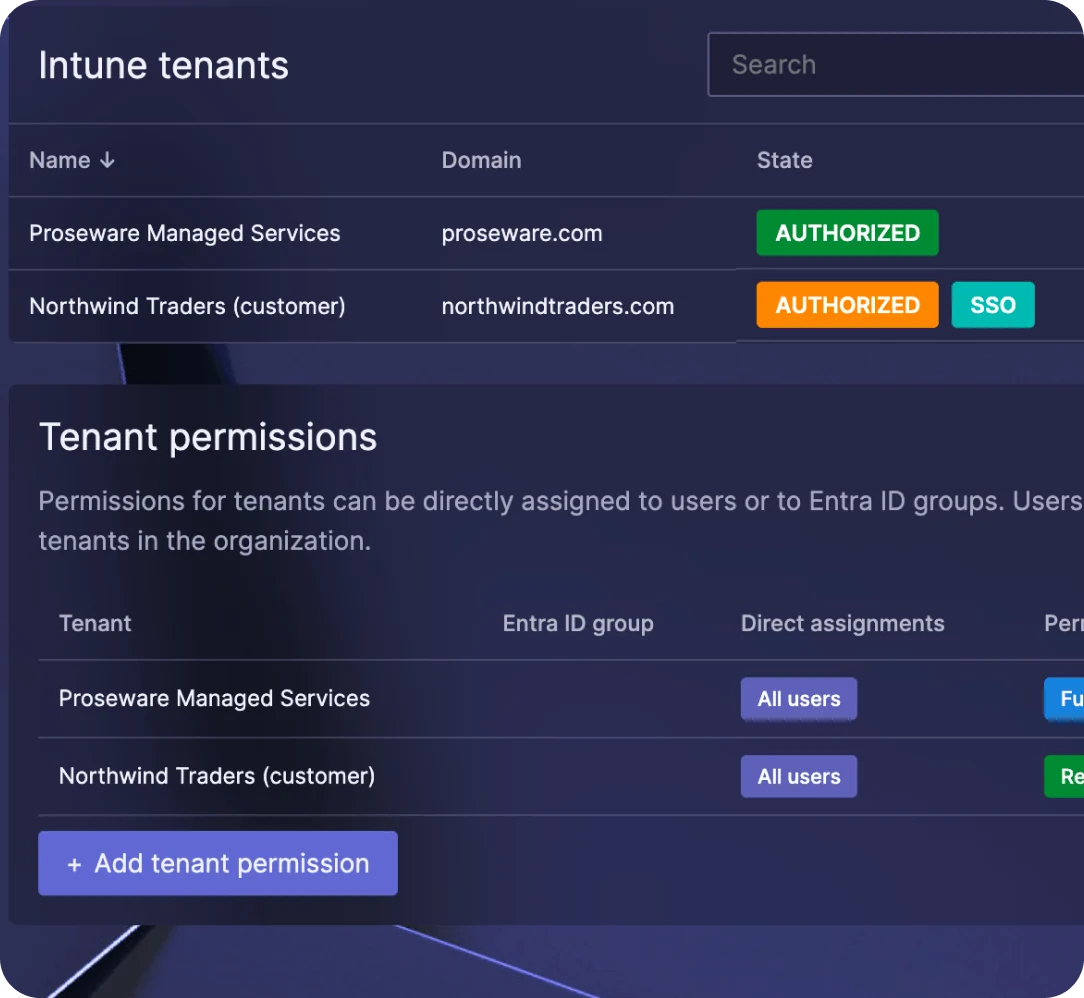
Bygget til dig, der administrerer mere end én Intune-tenant
At forbinde en tenant kræver et Microsoft-login og et samtykke. Robopack opretter en app-registrering og en service principal, tilladelserne vises for dig, før du accepterer, og tenanten dukker op på listen. Intet at installere, intet certifikat at udveksle.
Derefter har hver tenant sin egen status – autoriseret, single sign-on aktiveret eller ikke forbundet – samt sit antal enheder og sin egen katalog- og politikkonfiguration. Én patchgruppe kan udgive til mere end én tenant, og sådan får en MSP én udrulningspolitik til at køre hos alle kunder i stedet for at bygge den op igen for hvert miljø.
Uddelegering uden delte logins
Tenant-tilladelser gives til enkelte brugere eller til Entra ID-grupper på tre niveauer: Read, Write og Config. Organisationsadministratorer og security writers bevarer adgangen til alle tenants; alle andre ser kun det, de har fået adgang til. Tildeling via Entra ID-grupper gælder, når brugeren logger ind med en Entra-konto.
Klar på sekunder · Intet login · Ingen tenant
Prøv det på 30 sekunder
Sandboxen er en fuldt udfyldt demo-tenant. Ingen test-tenant eller Intune-lab nødvendig, intet at forbinde – åbn den, og se pakning, patching og udrulningsbølger fungere fra start til slut.
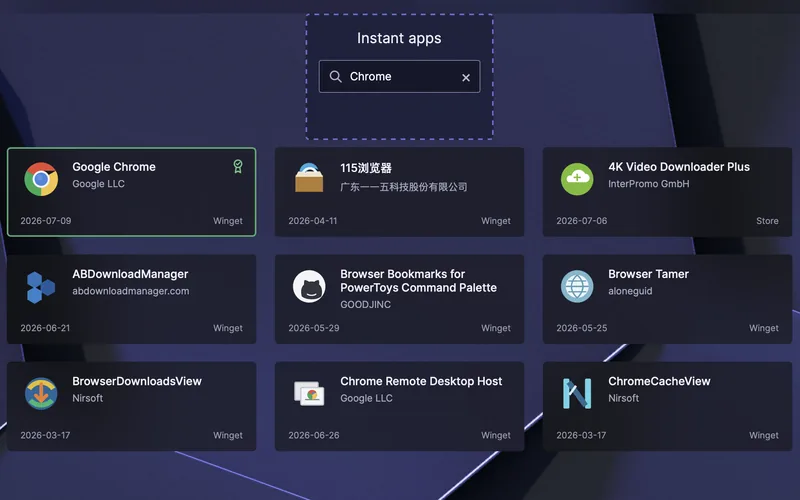
Gennemse app-kataloget
Søg i et forudindlæst katalog, og åbn en hvilken som helst app for at se dens pakker og versioner.
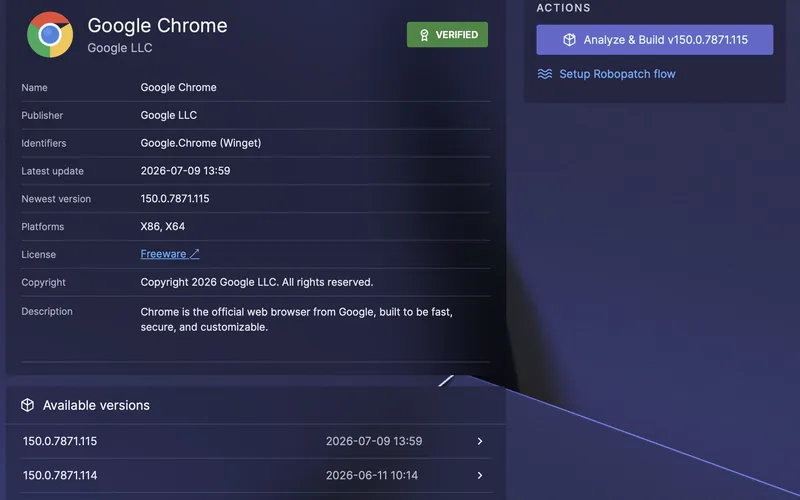
Patch Chrome, og start en udrulningsbølge
Før en ny version fra pilotringen til broad-ringen, og følg hver bølge.
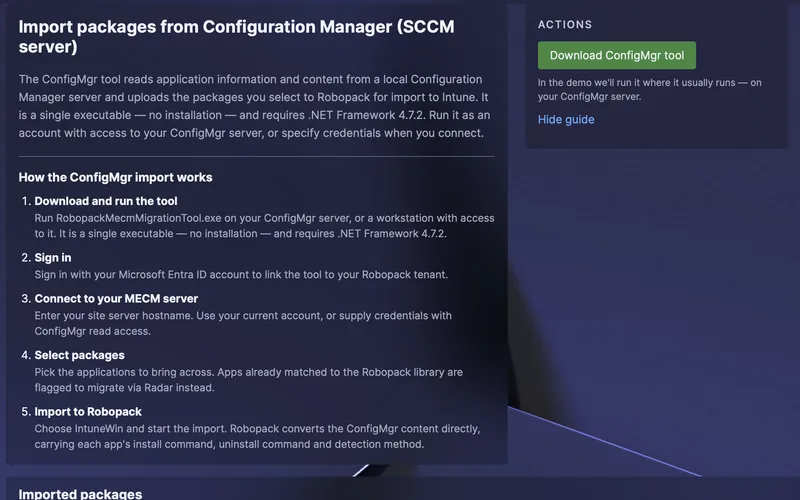
Tag turen fra ConfigMgr til Intune
Se, hvordan apps flytter fra ConfigMgr til Intune uden at blive pakket om i hånden.
Vil du hellere prøve det på dine egne apps? Start en gratis prøveperiode på 30 dage
Se, hvordan Radar Tracking fungerer til patching af Intune-apps
Afspil video
Hvorfor er Intune-patching nemmere med Robopack?
Intune er en rigtig god distributionsmekanisme. Du giver den en pakke, registreringsregler og en tildelingsgruppe, og den installerer appen og rapporterer på den. Hvad den ikke gør, er at opdage, at leverandøren udgav et nyt build i nat, bygge pakken igen, erstatte den gamle version, opdele udgivelsen i trin, så en dårlig opdatering ikke rammer 2.000 maskiner på én gang, eller fortælle dig om den software på dine enheder, som aldrig er blevet udrullet gennem Intune.
Det hul fylder de fleste IT-teams med en eftermiddag med ompakning hvert kvartal, en mappe med PowerShell og et stille håb om, at intet vigtigt er tre versioner bagud. Intune patch management med Robopack lukker hullet i den tenant, du allerede har.
| Opgave | Intune alene | Intune med Robopack |
|---|---|---|
| Udrul en Win32-app | Ja – det er det, Intune er til | Uændret. Robopack udgiver til din tenant med den samme Win32-appmodel |
| Pak installeren | Det gør du i hånden, pr. app og pr. version | Bygget efter behov som IntuneWin, MSIX eller App-V, pakket ind i PSADT |
| Opdag en ny version fra leverandøren | Nej – det skal du selv holde øje med | Kataloget overvåges løbende; nye versioner kommer automatisk ind i dit flow |
| Udrul i trin | Manuelt: separate apps, separate grupper, separate tildelinger | Først pilotring, så broad-ring, med svar- og succeskriterier, der skal være opfyldt for at gå videre |
| Registreringsregler for hvert nyt build | Du skriver dem om og tester dem igen | Genereres automatisk og verificeres efter installation og efter afinstallation |
| Fjern den erstattede version | Manuel oprydning i Intune | Kan konfigureres – beholder et fast antal erstattede versioner og fjerner dem derefter fra Intune |
| Find apps installeret uden om Intune | Data om fundne apps findes, men det er en versionsliste, ikke en handlingsliste | Radar samler dem i en app-oversigt og lader dig lægge enhver af dem i et patch-flow |
| Line-of-business-apps, som intet katalog har | Helt op til dig | Upload installeren én gang; Robopack pakker, validerer og patcher den derefter som enhver anden app |
Spørgsmål om Intune patch management
Klarer Microsoft Intune tredjeparts patch management selv?
Ikke med standardlicensen. Intune udruller og erstatter en Win32-app, som du har pakket, og rapporterer, hvad der er installeret. Den overvåger ikke tredjepartsleverandører for nye versioner, bygger ikke pakken igen, genererer ikke nye registreringsregler og udruller ikke versionen i ringe med succeskriterier. Microsofts betalte tilføjelse Enterprise App Management opdaterer automatisk apps fra sit eget katalog; alt uden for det katalog er stadig op til dig. Robopack tilføjer de trin for 30.000+ apps plus dine egne custom apps, og du kan klikke dig igennem det i sandboxen, før du forbinder noget.
Skal vi installere en agent på vores enheder?
Nej. Robopack udgiver til din Intune-tenant og bruger den Intune Management Extension, der allerede er der. Der er ingen Robopack-klient på enheden og intet at installere on-premises.
Hvad sker der med de Win32-apps, vi allerede har oprettet i Intune?
Radar viser dem som Intune-apps: udrullet, men ikke patchet af noget. Hvis applikationen findes i kataloget, kan du lægge den direkte i et patch-flow. Hvis ikke, uploader du installeren én gang, og så pakker Robopack den fremover.
Kan Robopack patche applikationer, der ikke findes i noget katalog?
Ja, og det er som regel den afgørende funktion. Upload din installer; Robopack genkender dens egenskaber, pakker den som IntuneWin, MSIX eller App-V pakket ind i PSAppDeployToolkit, validerer den på en ren virtuel maskine og behandler den derefter præcis som en katalog-app – også i den samme patchgruppe og de samme ringe.
Hvordan forhindrer vi, at en dårlig opdatering rammer hele miljøet?
Ringe med kontrolpunkter. En version går først til pilotringen og kommer kun videre, når de svar- og succesmål, du har sat, er nået inden for tidsfristen. Hvis ikke, bliver den holdt tilbage. Fordi ringene ligger på patchgruppen og ikke på de enkelte applikationer, gælder beskyttelsen som standard for alle apps i gruppen. Robopack beholder også et konfigurerbart antal erstattede versioner i Intune, så der altid er en version at rulle tilbage til.
Hvad med software, der dukker op på enhederne, men som ingen har udrullet?
Radar viser det som Discovered: fundet af Intune under scanning af tilmeldte enheder, men hverken administreret af Intune eller Robopack. Du kan se, hvilke enheder der har hvilken version, og hvis applikationen findes i kataloget, kan du sætte den under administration med én handling. Det er typisk i denne kategori, den ældste og mest sårbare software i et miljø gemmer sig.
Virker det på tværs af flere Intune-tenants?
Ja. Forbind hver tenant med sit eget login og samtykke, og uddeleger så Read-, Write- eller Config-tilladelser pr. tenant til brugere eller Entra ID-grupper. Én patchgruppe kan udgive til mere end én tenant, og sådan standardiserer MSP’er en udrulningspolitik på tværs af kunder.
Erstatter Robopack Intune?
Nej. Robopack ligger oven på Intune og udgiver gennem den. Dine apps forbliver Intune-apps, tildelt Entra ID-grupper og rapporteret i Intune. Hvis du stoppede med at bruge Robopack i morgen, ville de pakker, det har udgivet, stadig ligge i din tenant.
Hvor hurtigt får man værdi ud af det?
Tenant-scanningen er klar næsten med det samme, når du har forbundet, fordi den læser data, Intune allerede har indsamlet. Tempoet derefter bestemmes af din egen pilotring – hvor længe en version skal bevise sit værd, før den rulles bredt ud.
Klik dig igennem Robopack, før du forbinder noget
Åbn sandboxen, patch en app, og start en udrulningsbølge i en demo-tenant. Når du vil se din egen oversigt, forbinder du en tenant og læser Radar-scanningen.
Eller kør det på din egen Intune-tenant med en gratis prøveperiode på 30 dage.